Articles sur Pentest
Retours de terrain sur le pentest, l’Active Directory et la sécurité cloud.
- Pentest
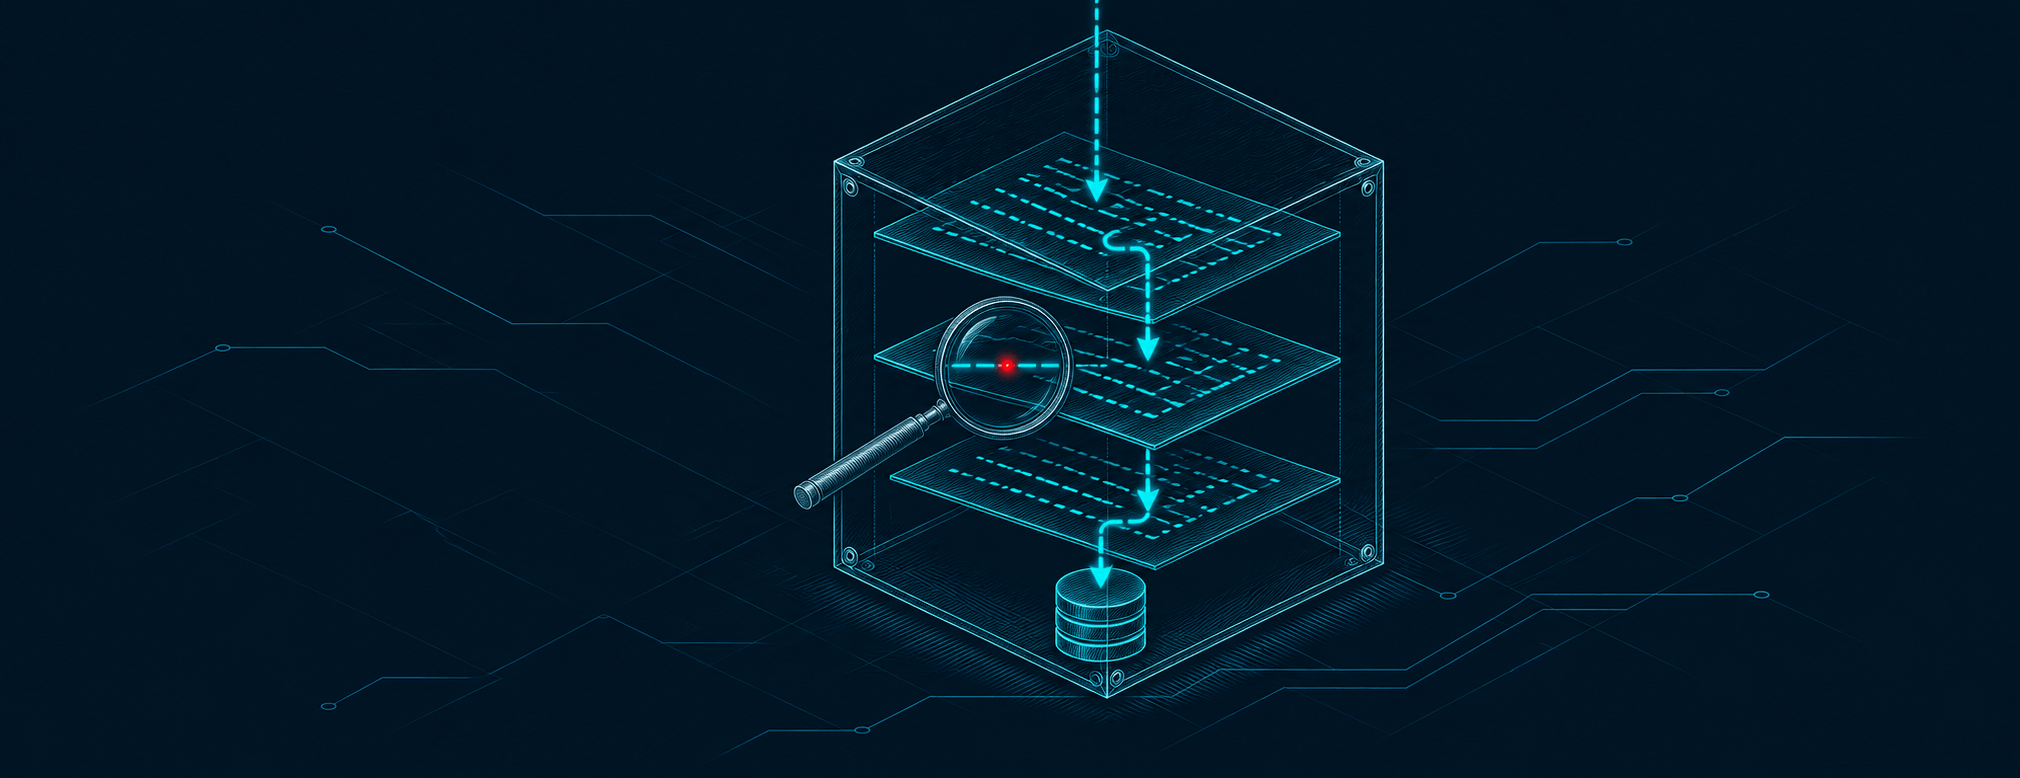
Pentest en boîte blanche : tester avec le code source en main
Pentest en boîte blanche : revue du code source, architecture et comptes fournis au testeur. Ce que cette approche trouve de plus, ce qu’elle coûte, et quand la choisir.
- Pentest
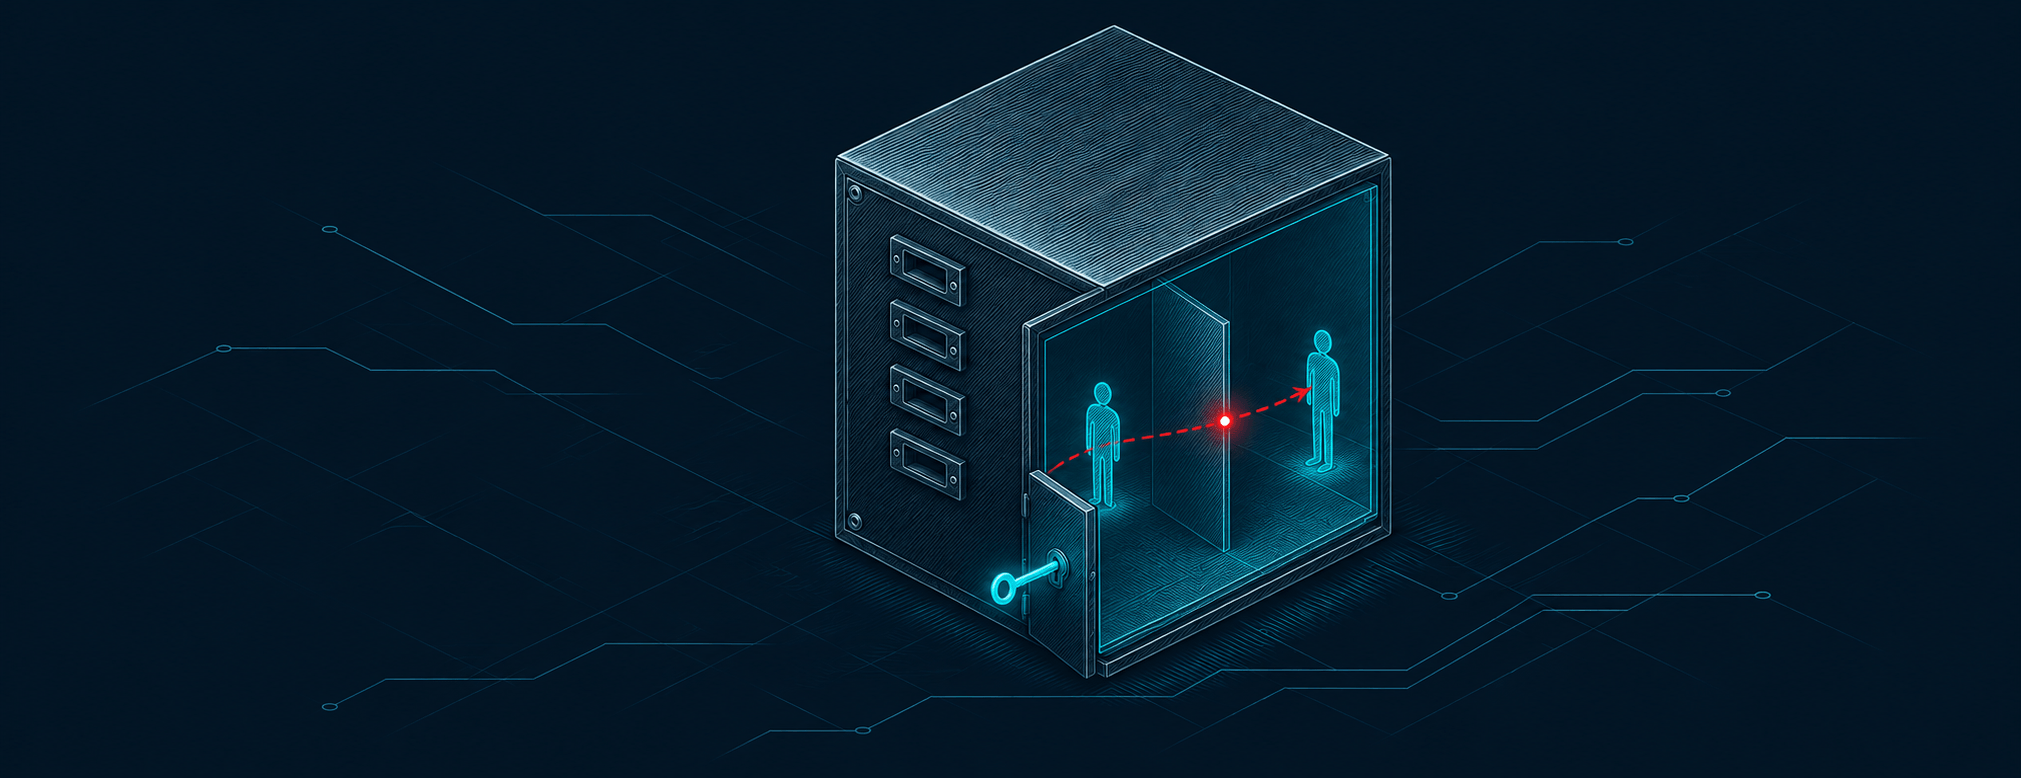
Pentest en boîte grise : quels accès fournir, et pourquoi
Pentest en boîte grise : comptes de test, documentation d’API, compte du domaine. Quels accès fournir au pentester, ce qu’ils permettent de tester, et leurs limites.
- Pentest
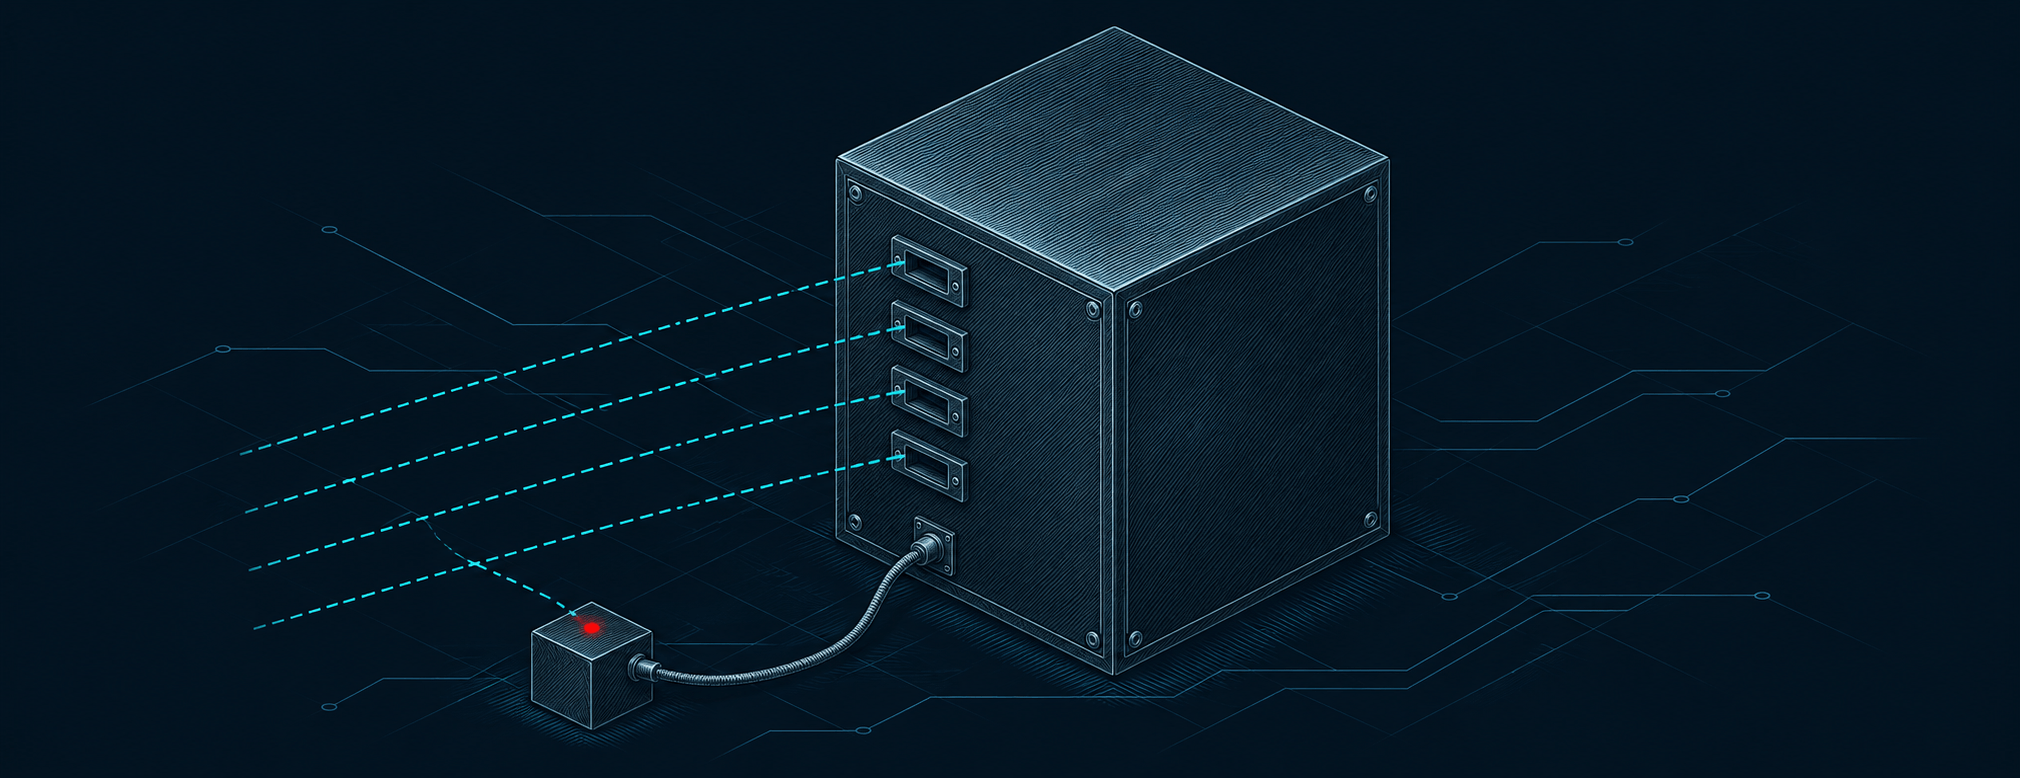
Pentest en boîte noire : ce qu’il trouve, ce qu’il rate
Pentest en boîte noire : le testeur part de votre nom de domaine, sans compte ni code. Déroulé, failles trouvées, angles morts et cas où cette approche suffit.
- Pentest
RGPD et Pentest
Comment le pentest aide à tenir les obligations de sécurité du RGPD : articles clés (25, 32, 33, 35), sanctions, et pourquoi un audit prouve votre diligence.
- Pentest
Pentest interne : un audit du point de vue du ransomware
Le pentest interne vu sous l’angle du ransomware : ce qu’il évalue dans votre réseau et votre Active Directory, puis les corrections les plus efficaces.
- Pentest
Audit d’intrusion (pentest), approches et méthodologie
Audit d’intrusion (pentest) : boîte noire, grise ou blanche, étapes du PTES, Top 10 OWASP web, API, IA et CI/CD, puis notation CVSS des vulnérabilités trouvées.
- Pentest
Pentest d'application web
Pentest d’application web : pourquoi tester une appli exposée, ce qu’un audit y cherche (injection, authentification, logique métier) et comment il se déroule.